Показаны сообщения с ярлыком безопасность. Показать все сообщения

пятница, 22 февраля 2013 г.

Про «бумажную» и не очень безопасность.


Взято с http://www.startmyripple.com/why-you-should-make-document-shredding-a-regular-part-of-business/
Когда в  начале и середине 90-х я начинал изучать информационную безопасность вопрос человеческого фактора в комплексной системе информационной безопасности не рассматривался в принципе.  В какие-то моменты времени складывалось впечатление, средства защиты информации развились настолько, что стало дешевле купить человека, чем преодолевать механизмы защиты.
После этого появился ряд международных стандартов уделявших особое внимание работе с персоналом. И слова с которых начинались выступления на конференциях в начале 90-х: «проблема безопасности требует комплексных решений» стали воплощаться в жизнь, в начале в виде непонятной многим «политики безопасности», а потом на основе полученного опыта в виде системы регламентирующих документов.
Очевидно, что неизбежно разделение на практиков и теоретиков. Это естественный процесс. Но необходимо понимание, что безопасность так и осталась комплексной проблемой требующей соответствующего решения.
Думаю, что специалист по информационной безопасности 10-х годов XXI века должен демонстрировать хорошие компетенции на стыке IT, права и психологии. В реальной жизни на объекте пользы мало от чистого «теоретика» и чистого хакера. Это при разговоре с потенциальным заказчиком демонстрация уязвимости его системы хороша. Но хакер бесполезен, когда отдел маркетинга при планировании PR акций сливает всю конфиденциальную информацию, включая know-how подрядчику. Так же как бесполезны тонны инструкций, если ядром сети управляет нечистый на руку оутсорсер или на систему не ставятся критические update. 

понедельник, 10 сентября 2012 г.

Понятие системы в ИБ и IT


Когда я на лекции в очередной раз произнес конструкцию вида: «защищая информационную систему мы строим систему защиты информации, включающую в себя систему авторизации, систему криптографической защиты информации…» я понял, что с этими системами что-то надо делать.
В принципе количество систем находящихся в непонятных взаимоотношениях друг  с другом с точки зрения системотехника говорит об одном давно известном факте: мы имеем дело со сложной системой со всеми вытекающими последствиями:

  • Наиболее вероятный отклик на единичное воздействие – хаотический.
  • Обладает новыми свойствами, по сравнению  с совокупностью элементов.
  • Отклик на воздействие не является линейным [взято отсюда].

Однако с системами разобрались до меня в этом в книге Security Engineering: A Guide to Building Dependable Distributed Systems.

Поэтому далее вольный перевод

пятница, 15 июня 2012 г.

16 проблем безопасности, больших, чем Flame


Сегодня благодаря @abeshkov прочитал статью Roger A. Grimes "16 проблем безопасности, больших, чем Flame".  Статья вызвала не однозначное отношение, но решил таки все же перевести, в основном для студентов не знакомых с языком оригинала. Остальных отсылаю к оригиналу.
Есть несколько занимательных размышлений:
1. Не смотря на отсутствие чуткого глаза ФСТЭК/ФСБ/РКН "там" примерно такие же проблемы, что и у нас – системные. Различия в частностях. Да, я под частностями понимаю и то, что творится в законодательном поле…  Рецепта "волшебной пилюли" ни у кого нет. 
2. Это взгляд Principal Security Architect из Microsoft. Что само по себе интересно...
3. Да и просто приятно встретить коллегу по паранойи.
Итак…

среда, 23 мая 2012 г.

Непрерывность ЗИ во времени и пространстве...


Защита информации вопрос комплексный и требует обеспечения непрерывности защитного контура во времени и пространстве... Когда я начинал заниматься ИБ, а брандмауэры были панацеей от всех проблем, похожие мантры я читал практически в каждой книге или статье, и звучали они, в лучшем случае, через выступающего на конференциях. Времена прошли, проблема осталась. Недавно, в ходе общения с сотрудником одной очень известной московской компании специализирующейся в области ИБ, услышал несколько фраз, после чего возникло желание вернуть мантру в обиход специалистов. Собственно вот избранное:
"Linux система надежна, поэтому firewall мы не рекомендуем ставить..."
"Вы поймите, это сложная система и если мы накатим обновления на ОС, она может перестать работать, поэтому я рекомендую, не ставить обновления...”
“Не вижу причин, почему нельзя работать под root`ом, за всю мою практику у меня не было  проблем из-за того что я работал под root..."
 Я так подозреваю, что такой сервер это "sweet dream" хакера, учитывая, что задачи решаемые сервером напрямую связаны с безопасностью.


 Поэтому хочется напомнить базу:
1. Принцип минимальных привилегий.
2. Непрерывность защиты.
3. И внимательно читаем "Шесть требований Керкгоффса" сформулированные в 1883 году.


4. Ну и мантру по утрам: Защита информации вопрос комплексный и требует обеспечения непрерывности защитного контура во времени и пространстве...


пятница, 13 апреля 2012 г.

Так как же прочитать


В казарму заходит прапорщик и обращается к солдатам:

- Товарищи солдаты, кто может починить рацию на бронетранспортере?
- Товарищ прапорщик, а рация на лампах или на полупроводниках ? 
-Для особо тупых повторяю: рация на бронетранспортере. 

(анекдот)

Такое впечатление, что в IT сообществе есть легенда, о том что мы на самом деле живем в матрице и если правильно составить документ локально можно переопределить переменные, наследуемые от родительских структур. Эксперименты пока ведутся на правовом поле, но так я думаю не за горами попытки локально переопределить базовые физические константы. Это выражается в изобретении системными администраторами различного рода писем и расписок о контрафактном софте. По некоторым данным, с точки зрения следствия, эти расписки служат отличным доказательством наличия преступного сговора между начальством и сисадмином. А  в безопасности уже просто традицией стало желание отменить Конституцию. 
Как я уже говорил, не существует волшебной бумажки, подписав которую с работником, можно отменить Конституцию. Все последующие обсуждения и вопросы, в частом порядке ко мне, сильно напоминают этот шедевр. Приведу избранные высказывания:

четверг, 5 апреля 2012 г.

Стоит ли открывать письма сотрудников?


Очень хотелось отделаться глубокомысленным молчанием о выдающимся пресс-релизе компании SearchInform, но не дали…

Ну, для начала, то, что там описано, IMHO, незаконно. Обоснование здесь и здесь. Ну, нет такой бумаги отменяющей конституцию. Не получается в отдельно взятой организации ввести рабство…

Опустим юридическую сторону вопроса и попробуем рассмотреть, как все это влияет на безопасность компании в целом? Я, до разумных пределов, являюсь сторонником теории разбитых окон, да простят меня психологи.

вторник, 14 февраля 2012 г.

Эффективен ли «воздушный зазор»


Мы все знаем, что одним из рекомендованных способов защиты информационных сетей определенных организаций, до сих пор остаётся "воздушный зазор". Не рассматривая применимость "воздушного зазора" в географически распределенных сетях завязанных друг с другом VPN попробуем разобраться в действенности этого метода на сегодняшний момент. Для простоты попытаюсь остаться в рамках РД контролирующих органов. 

воскресенье, 15 января 2012 г.

Фишинг в livejournal


Вы будете таки смеяться, но в livejournal опять проблемы.
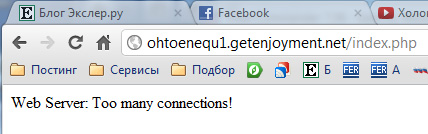
При попытке вызова френд-ленты  пользователь попадает на страницу ввода пароля. Далее независимо от того, что введено, идет переход на страницу с адресом  ohtoenequ1.getenjoyment.net. Очень похоже на фишинг. Если Вы ввели логин-пароль рекомендуется немедленно заменить.

Картинка взята у Экслера.


UPD: СУП зашевелился. Появилось сообщение:
"There is currently a phishing scam attack which will attempt to mislead you into providing your username & password to a third party".


Или в Рунете:
Предупреждение! В LiveJournal замечена фишинговая атака с целью получения паролей от аккаунтов LiveJournal. Подробнее

воскресенье, 30 октября 2011 г.

Какие тайны есть в России на основании наших законов?

Случайно наткнулся на документ "Перечень нормативных актов, относящих сведения к категорииограниченного доступа" от Консультанта-Плюс.
Я подозревал, что у нас много работы, но что бы на столько...

UPD 8.11.11: Алексей Лукацкий насчитал 65. Рекомендовано к прочтению и пониманию, что у нас нет единого подхода.

четверг, 20 октября 2011 г.

Программисты и защита информации или нужен ли команде программистов юрист.


Во времена моей бытности разработчиком АСУ (было и такое) старшие и умудренные опытом товарищи вбивали мне в голову одну не хитрую мысль: до начала разработки ТЗ, не говоря уже о кодировании надо уточнить следующие вопросы:
  • Цели работы программы.
  • Перечень пользователей программы.
  • Нормативная (правовая, справочная) база, на которую опираются процессы, алгоритмизируемые в программе.
  • Возможность и необходимость дальнейшего развития программы.
  • Контактное лицо, уполномоченное решать все вопросы от лица заказчика.
  • Наличие материалов, которые есть или заказчик планирует подготовить для использования в программе.
И если цель программы выясняется довольно часто, то до перечня пользователей на этапе «до ТЗ» доходит в лучшем случае 1 из 3, а до нормативной базы, такое впечатление, не доходит никто.
И появляются различного рода «электронные дневники», СКУД для школы, что бы любой кто представится родителем, мог зайдя на сайт узнать в школе ли ребёнок и когда он покидает школу (расписание уроков), не говоря уже о таких «прозаических» вещах, как попытка составления полного досье в HRM системах или при регистрации на некоторых сайтах…

IMHO, пришло время включать в команду разработчиков ПО юриста. Иначе потом заказчику/пользователю приходится платить за исправление ошибок несоответствию местному законодательству и иногда существенно большие суммы, чем стоимость самого ПО…

О безопасности банковских карточек Visa/MasterCard

Вспоминая почти месячной давности историю  с очередной эпидемией краж денежных средств с банковских карт, обнаружил еще один возможный канал, который может помочь мошенникам получить реквизиты карточки, хорошо хоть не клон карты.

воскресенье, 9 октября 2011 г.

Безопасность начинается с вахтера.


Если театр начинается с вешалки, то безопасность начинается с вахтера. И первое, на что я обращаю внимание при аудите – как работает охрана/вахта. Своего рода индикатор того как относится компания к безопасности.
В одном из ВУЗов, где я читаю лекции, меня неизменно радует служба безопасности. За последний год я предъявлял пропуск не более десяти раз. За это время я придумал несколько способов, как проходить без пропуска. Есть просто классическая иллюстрация к социальной инженерии. Если на входе вместо предъявления пропуска попросить ключ от аудитории, то пропускают с ключом и без пропуска. Думаю, у каждого есть не одна история о "эффективности" вахтеров.
Невозможно требовать исполнения требований инструкций по безопасности от пользователей, которым на входе демонстрируется полное пренебрежение инструкциями и обязанностями. Теория разбитых окон в данном случае работает против нас. 

пятница, 9 сентября 2011 г.

А должна ли стоимость защиты не превышать стоимость активов?


Довольно часто можно услышать, что защита должна быть адекватной. "Другими словами, если данные никому не нужны - то не надо их защищать. Если данные стоят 10 рублей - то нет смысла тратить 11 рублей на систему их защиты". Так ли это в современном мире?

Ущербность подхода заметна, если задать ровно один вопрос: зачем домашнему пользователю антивирус?  Современные вирусы: с одной стороны разрушают инфицированные системы довольно редко и во-вторых, в общем случае, не блокируют компьютер пользователя. Иногда вирус не только не похищает информацию, но и закачивает новую.  В этом случае ценность ресурсов в underground даже вырастет. ;)

Тем не менее, зачем-то мы рекомендуем использовать антивирус и вроде как нет деятелей, предлагающих отменить установку антивирусов на домашние ПК.

P.S. Для пользователей: Антивирус ОБЯЗАТЕЛЕН. Это не обсуждается!

суббота, 6 августа 2011 г.

Согласие субъекта и клубные/дисконтные карты

Сегодня в магазине предложили участвовать в дисконтной программе. Условием участия в программе было заполнение анкеты, которую можно посмотреть здесь.

В итоге я получил пример того, как исполнение требований 152-ФЗ привело к ситуации, когда оператор начинает собирать данные, которые для меня являются уже чувствительными: серия и № паспорта, кем и когда выдан, да еще и настоятельно намекают на прописку для обработки информации чуть секретнее, чем моя визитка. Теперь подробнее.

среда, 3 августа 2011 г.

Понятие идентификации и взаимосвязь с ущербом...

Одним из важных элементов законодательства РФ в области персональных данных является вопрос идентификации личности. В тексте 152-ФЗ попадаются следующие словосочетания: " определенному или определяемому физическому лицу", "установить его личность", "удостоверяющего его личность", "установления личности". Кроме того, есть еще понятия идентификации, аутоинтефикации и т.д. В связи с утечкой sms с Мегафона засветилось мнение, что № телефона не идентифицирует личность.
Для определенности зададимся вопросом: Идентифицирует ли субъекта номер телефона?

Как у практика, у меня сложилось простое определение идентификации личности: если с этим набором персональных данных удастся, при случае, открыть уголовное дело с конкретным подозреваемым, то таки набор идентифицирует субъекта.
Попробуем, все таки, разобраться с установлением личности. В IT понятие идентификации определено как "присвоение субъектам и объектам идентификатора и / или сравнение идентификатора с перечнем присвоенных идентификаторов".
Есть еще процесс аутентификации - "проверка принадлежности субъекту доступа предъявленного им идентификатора; подтверждение подлинности".
И здесь пока еще понятно. Однако мы, IT-шники, здесь вторгаемся в зону юристов, а по сравнению с законодательным полем федеральная мультисервисная ИС с тысячами хостов пример простого и предельно понятного объекта.

понедельник, 18 июля 2011 г.

Что будет пониматься под информационной безопасностью в ближайшем будущем?

К сожалению, я не футуролог, но попробую написать мысли возникшие благодаря дискуссиям с коллегами на тему, на сколько современные требования предъявляются к системам защиты информации в России и Европе.
Ни для кого не секрет, что мы живем в меняющемся мире. Некоторые философы считают, что переход к информационному обществу уже практически завершен и перед специалистами IT индустрии стоят задачи, уже общечеловеческой значимости.
Недавно мне задали вопрос: а как меняется защита информации в связи с возникновением нового общественного устройства? Я думаю, что последние события, связанные с законом о персональных данных хорошо отражают кризис в IT отрасли.
Давайте представим ближайшее будущее, допустим лет через двадцать пять. Этот отрезок времени интересен тем, что тогда будут активной общественной силой сегодняшние 3-7 летние дети. Жизнь большинства которых будет иметь наиболее полное отражение в Сети, начиная от заметок родителей во сколько и где родился, какого веса, когда и какие детские болезни с ребенком приключались, в какой садик и почему отдали ребенка, была ли няня и где отдыхали летом и кончая личными страничками в социальных сетях школьного и послешкольного периода, участие индивидуума в различных сетевых сообществах и личные блоги.
С позиции сегодняшнего дня довольно сложно представить как этот, уже свершавшийся факт, повлияет на общественную жизнь в 30-40х годах XXI века. Фактически общество сможет проследить жизнь и становление индивидуума, смену его взглядов и жизненных позиций. Не стоит забывать о развитии поисковых механизмов, позволяющих уже сегодня получать интересующую информацию с высокой эффективностью.
В этом случае обязательно претерпит само понятие компромат. Фактически исчезнет понятие "публичный человек" точнее "публичными людьми" станут все. При таком информационном присутствии людей и компаний в Internet выловить неизвестные факты будет почти невозможно. Соответственно может получить развитие направление по созданию "новых информационных реальностей" – создание не существовавших ранее в Internet фактов, которые не имеют отношение к действительности и после определенных манипуляций станут частью истории.
Как следствие изменится круг задач решаемых дисциплиной "защита информации" или "информационная безопасность". Первые ростки будущего видны уже сейчас. Например, для меня, очевидным следствием повсеместного перехода на электронный документооборот является смещение внимания специалистов по безопасности в область решений надежного хранения информационных ресурсов. Из разговоров с руководителями крупных компаний становится ясно, что высокие требования к непрерывности информационного сопровождения бизнес-процессов не приносят ожидаемых дивидендов, исключением являются связисты и собственно IT компании.
Надо понимать, что наем сотрудника с полным профилем в сети однозначно будет определять интересы компании и ее перспективные направления. Утечкой перспективных планов может стать простая визитка с именем и фамилией и названием компании. Как следствие будет трансформировано понятие "конфиденциальность".
Кстати относительно последние версии мировых стандартов, рекомендаций и практик уже прилагают существенные усилия к выравниванию весов критериев "целостность-доступность-конфиденциальность". В то же время утвержденные РД в России устанавливают приоритет за конфиденциальностью. Думаю это ключевое отставание в понимании процессов в IT, которое ведет к ошибкам в законотворческой деятельности. IMHO надо уходить от приоритета конфиденциальности, по крайней мере в разделе персональных данных, и многие вопросы будут сняты.

среда, 13 июля 2011 г.

Роль специалиста при защите информации

Довольно часто меня спрашивают: почему вообще возникает вопрос о наличии какой-то лицензии при защите персональных данных внутри организации?
Опуская вопрос о том, что считать собственными нуждами и что делать когда у нас на руках десяток ЗАО-ООО выполняющих узкоспециальные задачи, попробуем понять зачем нужен профильный специалист по защите информации. 
Начну из далека - 94-ФЗ, а именно электронных аукционов. Совсем недавно ко мне обратилась фирма, которая выиграла аукцион, их полностью устраивали условия контракта и цена, но не смогла подписать контракт из-за технической ошибки и сейчас она (фирма) находится в списке недобросовестных поставщиков, потерянным обеспечением аукциона в электронной форме и непонятными перспективами самого контракта. Реализация рисков, как говорится, на лицо.
После недолгих переговоров по телефону я понял, что произошла тривиальная вещь - ушел в отпуск обученный специалист по аукционам в электронной форме. Девушка отработала все шаги включая саму процедуру торгов и поле этого передала процесс назначенному заместителю, который в 94-ФЗ разбирается, скажем так, не полностью. Инструкции звучали примерно так: через несколь дней нам пришлют контракт, который надо проверить, подписать электронной подписью и отправить на электронную площадку. Все было вроде бы понятно, только человек ждал письмо на ящик корпоративной электронной почты, а не проверял ящик на площадке. В результате пропустил срок подписания контракта (о котором не знал) и принес убытки фирме и не понятные перспективы специалисту по госзакупкам, т.к. фирме грозит мораторий на госзакупки на 3 года. 
К чему рассказ? Объем знаний связанных с процедурой аукциона в электронной форме укладывается в 4-7 часовой тренинг. Объем нормативной документации касающийся самой процедуры аукциона составляет 22 страницы формата А4, а сам закон – 115. При этом, в отличии от 152-го, нет подзаконных актов, регламентов контролеров, смежного законодательства, вносящего существенные коррективы и прочего, прочего, прочего. Структура рельсовая, сворачивать некуда, каждый этап прописан соответствующей статьей. И в этой, идеальной ситуации, ответственный специалист не справляется с возложенной на него задачей. И Вы хотите, что бы Ваш кадровик, за 5-7 часов осознал бы проблему защиты информации, отрасль ИТ в целом и смог принимать хоть сколько-то обоснованные решения?
Осведомленность в вопросах информационной безопасности подавляющего числа системных администраторов оставляет желать лучшего. До сих пор встречаются представители, которым необходимо доказывать необходимость наличия антивируса на серверах. Я уже не говорю о дискуссиях, о необходимости пускать трафик закрытых разделов корпоративных порталов по https. Есть не одно весьма печальное исследование о стойкости паролях административных аккаунтов.
Уверен, что требование наличия лицензии на ТЗКИ в современной редакции избыточно, но наличие, как минимум одного специалиста по защите информации необходимо. Или организации надо задуматься об Outsoursing информационной безопасности у лицензиата.

пятница, 8 июля 2011 г.

Сапоги тачать пирожник...

По следам последних событий. Последней каплей, стало это:
"Правда, как только всплывает термин "сертифицированные средства криптографической защиты информации (СКЗИ)", то, как заметили участники дискуссии, о доверии к ним со стороны владельца данных можно забыть..." взято от сюда.

Итак, опуская какую либо оценку с точки зрения технической эффективности, юридической правильности и этической верности любых законопроектов и решений. Я хочу задать ровно один вопрос: Блин, а что происходит у нас в стране?

1. Появились новые регуляторы в защите информации: Центробанк, Роскомнадзор... При этом ФСБ и ФСТЭК чуть не отстранили от вопроса защиты информации. Первый, кто скажет, что это девочка что ПД не информация может кинуть в меня камень.
2. Кто помнит ФЗ о противодействии финансированию терроризма? Банки как элемент правоохранительной системы? А нет законопроекта о переводе банков с состав МВД или лучше в ФСБ? "добрый день, я начальник кредитования, майор ФСБ Сколов" - IMHO звучит.
3. Эксперты по защите информации отстаивают возможность не защищать информацию. Я про открытое письмо. ;) Я думал, что пчелы не могут выступать против меда. ;)
4. Сертифицированные средства шифрования не вызывают доверия у системных администраторов. И это при том что ГОСТ еще толком не взломали, а средний сисадмин в защите информации разбирается примерно так же как я в балансировке нагрузки кластера. Т.е. говорить могу до вечера - а смысла будет на уровне обсуждения характеристик сферического коня в вакууме.
5. Журналисты выступают за применение и ужесточение статьи УК за незаконный сбор информации. Опять пчелы против меда...
6. ОБЭП охраняет авторские права. Копирование файла по тяжести сопоставимо с изнасилованием. Вася Пупкин из деревни Мухосранск установил себе в коровник компьютер с пиратской ОС, чем нанес компании миллиардный убыток, вызвал третью волну мирового кризиса, а потом и третью мировую войну, а если выживут юристы и первую межгалактическую. Блин коровник страшное место. Роль ОБЭП при взгляде с этой точки зрения сильно меняется. На страже галактического мира, не иначе.
Я уже молчу про список "напитков содержащих спирт и не являющихся алкоголем" и наркотик "петрушка курчавая".
Я к тому, что я не понимаю, почему важные социальные вопросы не поднимают люди, которые должны это делать. Где правозащитники в ПД? Почему этим должны заниматься люди, которым ошибки законодательства облегчают жизнь? Где милиция полиция, ОБЭП в противодействии финансирования терроризму? Где защитники информации в борьбе с незаконным сбором информации и ужесточении соответствующей статьи УК и в борьбе за авторское право? Список таких вопросов бесконечен. Результат за окном.
При этом спасибо, людям для которых, правда важнее кошелька, сам такой.

воскресенье, 26 июня 2011 г.

Об электронном документообороте

Пока ждем решения по законопроекту Резника, решил почитать внимательно закон об ЭЦП ЭП. Подробности будут потом, а пока столкнулся с одним любопытным фактом. Как утверждает законодатель, одной из причин появления нового закона является фактический провал 1-ФЗ с точки зрения использования коммерческими организациями. Так по некоторым данным за время действия закона только 10% юридических лиц использовало ЭЦП в своей деятельности.
Особенностью нового, 63-ФЗ, закона можно назвать либерализацию требований к электронной подписи. Так например признается юридически значимой не только подпись в соответствии с ГОСТом, но и любые другие соответствующие требованиям закона. Так же законными становятся подписи иностранного происхождения.
В общем говоря, кажется уже ничто не стоит на пути к полному электронному документообороту между юридическими лицами. На самом деле, стоит и даже можно сказать блокирует.
Одним из ключевых моментов в делопроизводстве любой организации является создание и обработка документа "счет-фактура". Фактически этот документ составляет львиную долю в документообороте. И тут мы выясняем, что есть в Налоговом кодексе ч. 2 есть статья 169. Счет-фактура. Среди прочего есть два пункта:
6. ... Счет-фактура, составленный в электронном виде, подписывается электронной цифровой подписью руководителя организации либо иных лиц, уполномоченных на это приказом (иным распорядительным документом) по организации или доверенностью от имени организации, индивидуального предпринимателя в соответствии с законодательством Российской Федерации.
9. Порядок выставления и получения счетов-фактур в электронном виде по телекоммуникационным каналам связи с применением электронной цифровой подписи устанавливается Министерством финансов Российской Федерации. Форматы счета фактуры, журнала учета полученных и выставленных счетов-фактур, книг покупок и книг продаж в электронном виде утверждаются федеральным органом исполнительной власти, уполномоченным по контролю и надзору в области налогов и сборов.


П.6 делает легитимными счета-фактуры в электронной форме. П.9. устанавливает порядок оборота счетов-фактур, который был утвержден, внимание!, 25 апреля 2011 г. N 50н. Зарегистрирован в Минюсте 25 мая 2011, опубликован данный приказ 3 июня 2011г. Название приказа "Об утверждении порядка выставления и получения счетов-фактур в электронном виде по телекоммуникационным каналам связи с применением электронной цифровой подписи".
Этот приказ устанавливает единственную возможность электронного обмена счетами-фактурами только через "Оператора электронного документооборота". И никак иначе. Оперативность работы оператора потрясающая – документы передаются в течении одного рабочего, так сказано в этом приказе.
Ценник на услуги тоже способный отбить всякую охоту связываться с этой фишкой - 5000 руб. за передачу 250 документов. Например, здесь.
Ну о таких вещах как ссылка на старый 1-ФЗ я не говорю, поскольку его отмена будет только 1 июля 2012 года, то вроде как в праве.
Возникает несколько вопросов:
1. Пунктом 1.13 предусмотрена обязанность участников электронного документооборота хранить электронные документы в соответствии с требованием закона в течении 5 лет. Оператор такой же участник документооборота. При этом нигде в приказе нет требований по обеспечению конфиденциальности документов клиента. Не упоминается это и в регламенте первого попавшегося оператора. Более того, есть подозрение, что налоговая инспекция предполагает иметь простой доступ к этой базе данных. Мы здесь все, конечно законопослушные и верим в кристальную честность налоговой, но это все является хорошим аргументом против использования системы.
2. пункт 1.9 требует подписывать счета-фактуры по отдельности, в то время как 63-ФЗ разрешает подписывать пакеты документов. Зная объемы оборота счетов-фактур в предприятиях средней руки подписывание электронной подписью каждого документа в отдельности станет еще большей проблемой для руководителя, чем чиркнуть ручкой в бумажном аналоге. Так почему бы не разрешить подписывать пакеты документов? Аргумент, что подписывающий будет их читать, выглядит, скажем, так не серьезно. Чаще всего документы с суммой менее определенной подписываются после беглого просмотра. То же можно сделать и с пакетом документов.
3. Пункт 1.7 позволяет, цитата, "осуществляется продавцом и покупателем в зашифрованном или в незашифрованном виде". Т.е. я могу пересылать через оператора шифровки? Тогда как будет выглядеть процедура сверки счетов-фактур в цепочке продавец-оператор-покупатель? Для вскрытия шифровки требуется ключ который к моменту проверки может быть уже утерен, т.к. требований к хранению ключей законом и положением не устанавливается, более того алгоритмы шифрования, в соответствии с 63-ФЗ может отличаться от алгоритма электронной подписи, который прописан жестко в Приказе и должен совпадать с применяемым в налоговой. Или шифровать все же запрещено?
4. Ну и в конце, документ называется "порядок выставления и получения счетов-фактур в электронном виде по телекоммуникационным каналам связи с применением электронной цифровой подписи" если я буду возить подписанные электронной подписью, в соответствии с 63-ФЗ, счета-фактуры на флэшке, то он на меня не распространяется?

четверг, 16 июня 2011 г.

DDOs на электронные площадку

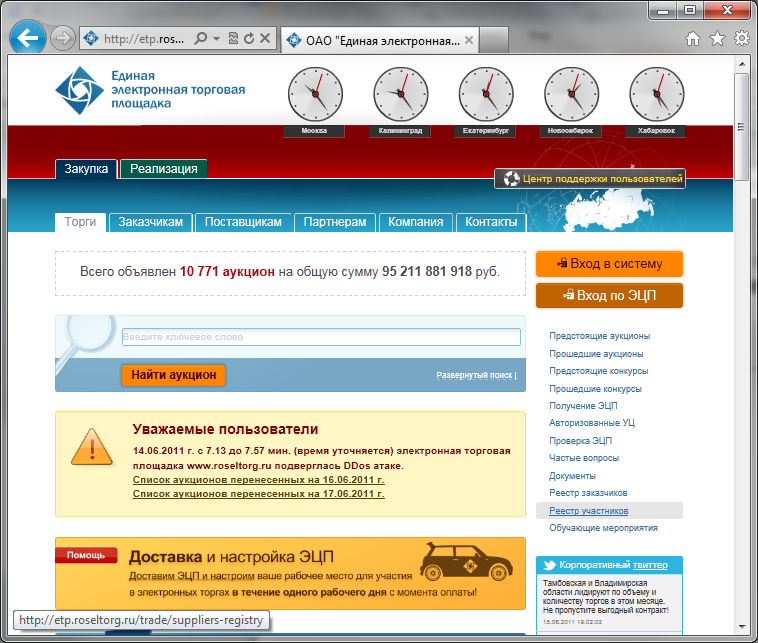
Сегодня утром "порадовал" Александр Бондаренко написав на linkedin про DDOs-атаку на Единую электронную торговую площадку. Да-да ту самую одну из 5-ти, которые обслуживают аукционы в электронной форме по 94-ФЗ.
О возможном "распиле" бюджета с использованием передовых технологий хакерской мысли я писал еще в старом журнале. Очень уж суммы интересные проходят через аукционы. При этом 94-ФЗ дает возможность использовать результаты хакерских атак для заключения контракта. Однако DDOs этого не позволяет, единственный результат DDOs это приостановка и перенос аукциона на другую дату.

Площадка, следуя традициям Российского бизнеса, как всегда опубликовала до невозможности минимальную информацию. По ссылкам два xls файла с номерами аукционов.

Проведя беглое сопоставление, можно охарактеризовать аукционы:
1. Перенесено 90 аукционов на общую сумму чуть более 104 млн. руб.
2. Самые значимые аукционы на сумму 10.5 млн. руб. на капитальный ремонт склада комбината "Рубин" Оренбургская обл, г. Бузулук и на 9,8 млн. руб на обустройство теневых навесов и прилегающей к ним территории дошкольных учреждений департамента образования, я так понимаю это беседки в детских садиках г. Сургут.
3. Есть еще множество торгов от здравоохранения Томской области, Курганского соцстраха и др., которые в сумме будут значимы, но в целом суммы не сравнимы с максимальными суммами некоторых лотов, например на 5,86 млр. руб. и почти 6 млрд. руб.
4. В целом сумма "зависших" аукционов составляет около 0.01% от объявленных аукционов на площадке.

Сама атака длилась 14.06.2011 с 7.13 до 7.57 мин. – 44 минуты. И лично меня настораживает эта скоротечность DDOs.

Попробуем угадать цели этого DDOs.
Целей может быть несколько:
1. Отложить на сутки-двое проведение процедуры аукциона.
2. Продемонстрировать заказчику свои возможности.

Первый вариант имеет смысл, если одному из участников хорошо известен background процесса, в том числе и у основных конкурентов. Зная особенности российского бизнеса и бегло посмотрев на проводимые аукционы можно с высокой степенью уверенности, что это не наш случай.

Оценить второй вариант, сейчас, практически невозможно - покажет время и повторяемость DDOs на электронные площадки.

Так что как обычно меня мучает ровно один вопрос – Зачем?

p.s.
Правда есть еще один интересный момент – в случае сбоя оборудования оператор площадки получает существенный штраф. Есть подозрение, что DDOS снимает проблему штрафа. И пока я склоняюсь именно к этой версии.

Ну и как обычно можно помечтать, о том что площадка выложит техническую информацию о инциденте и методах противодействия.;)